
Angenommen, ein Scan-Bericht nennt einen Dienst, der geladen hat, bevor jemand auf das Banner geklickt hat. Der Kunde bestreitet es, und der Dienstleister, der das Banner betreut, auch. Mit dem Bericht allein kommt eine Agentur dann nicht weit, denn er ist die Aussage eines Werkzeugs. Wer den Befund belegen will, braucht die Aufzeichnung, aus der er entstanden ist. Die gibt es seit dem 14. November zu jedem Scan als Download.
dieser Seite
zum selben Scan
blockiert, nicht die Website
Was ein HAR ist
HAR steht für HTTP Archive. Es ist ein offenes Dateiformat, in dem ein Browser aufzeichnet, was beim Laden einer Seite über das Netz gegangen ist. Jede Anfrage steht darin mit Adresse, Methode, Status, Headern, Cookies, Abfrageparametern und dem Zeitverlauf. Die Entwicklertools von Chrome, Firefox und Edge können HAR-Dateien erzeugen und öffnen.
Der Scanner von Complianty läuft in einem echten Chromium. Er hat die Aufzeichnung also ohnehin vorliegen und wertet sie aus. Neu ist, dass sie nach dem Scan nicht mehr verworfen wird, sondern als Datei zur Verfügung steht.
Wo Sie die Datei finden
In der Request-Timeline eines Mandanten steht neben dem PDF-Export die Schaltfläche „HAR herunterladen", daneben ein Link „.gz" für die gepackte Variante. Der Download gehört immer zu der Seite, die gerade angezeigt wird. Beim schnellen Scan ist das die Startseite, beim tiefen Scan hat jede gemessene Unterseite ihr eigenes HAR.
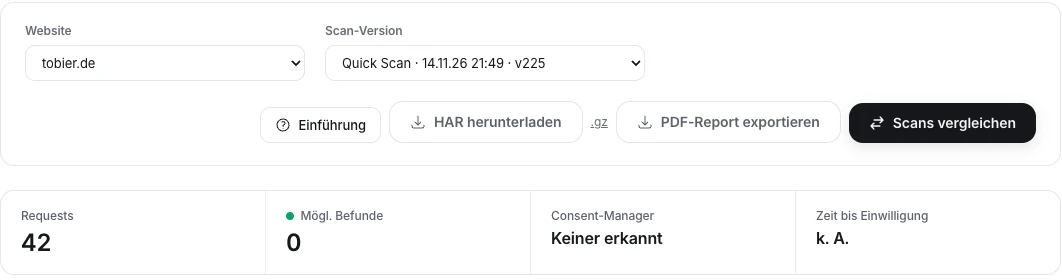
Aufbewahrt werden die letzten fünf Scans je Website, jeweils mit allen Seiten. Ältere Mitschnitte werden entfernt. Wer einen Stand dauerhaft belegen will, legt die Datei selbst ab.
Was Complianty in die Datei schreibt
Ein rohes HAR sagt nicht, wann in der Aufzeichnung der Klick auf das Banner war. Deshalb ergänzt der Scanner nach dem Lauf Markierungen. Sie stehen in der Datei selbst, sodass sie auch ohne die Oberfläche lesbar bleiben.
- Phase. Je Anfrage, ob sie vor oder nach dem Klick auf die Einwilligung kam, samt Abstand zum Klick in Millisekunden. Ein negativer Wert heißt davor.
- Erkanntes Werkzeug. Der Name, wenn eine Signatur aus dem Werkzeug-Katalog zutraf.
- Vom Scanner blockiert. Bilder, Medien und Schriften ohne Tracking-Bezug lädt der Scanner nicht mit, um Zeit und Last zu sparen. Ohne Markierung sähen diese Anfragen in Chrome wie Fehler der Website aus.
- Gesendeter Inhalt. Bei POST-Anfragen, etwa Beacons von Messwerkzeugen, steht der gesendete Inhalt in der Datei.
Dieselben Details direkt in der Timeline
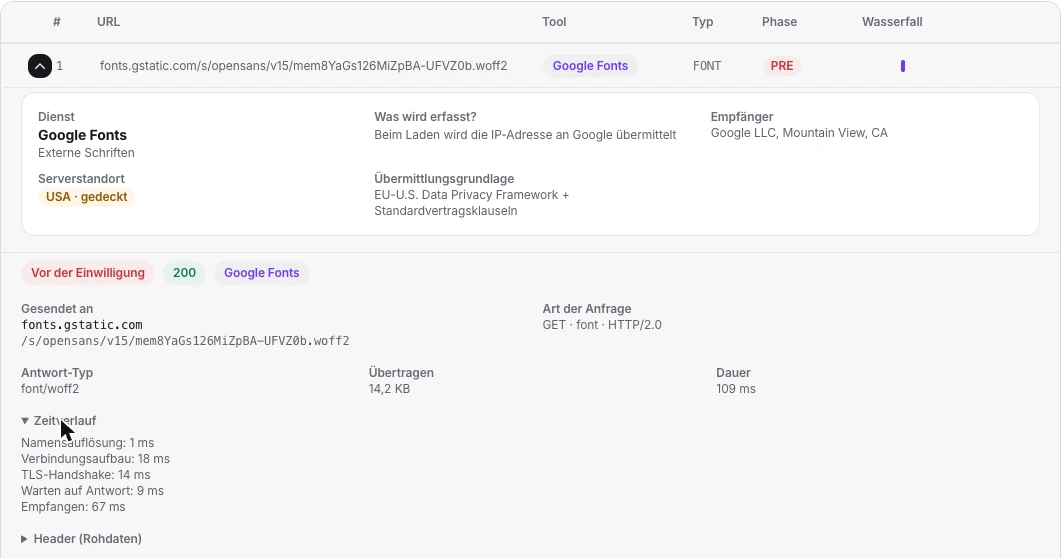
Wer die Datei nicht erst herunterladen will, klappt in der Timeline eine Zeile auf. Mit
„Technische Details anzeigen" lädt die Oberfläche das HAR in diesem Moment und zeigt je Anfrage
Ziel, Parameter, gesendeten Inhalt, Cookies, Header und den Zeitverlauf. Bei Aufrufen im
Google-Einwilligungsmodus steht der Parameter gcs im Klartext, also welche
Einwilligungsarten der Aufruf als erteilt oder verweigert meldet.
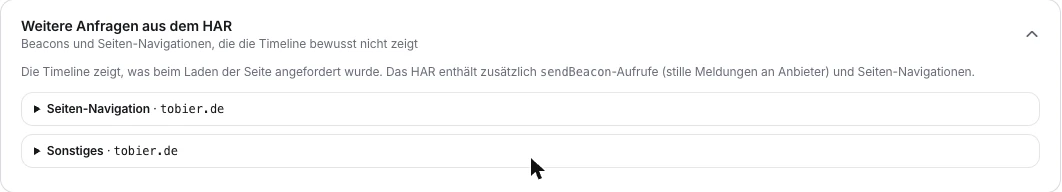
Unter der Tabelle steht der Bereich „Weitere Anfragen aus dem HAR". Dort liegen Aufrufe, die die Timeline bewusst ausblendet, nämlich sendBeacon-Meldungen an Anbieter und Seiten-Navigationen.
Das Beispiel dieser Seite
Die Screenshots stammen von tobier.de, einer Seite ohne Einwilligungsdialog. Der Scanner findet deshalb keinen Consent-Manager, es gibt keinen Klick, und bei „Zeit bis Einwilligung" steht „k. A.". Alle 42 Zeilen der Timeline sind als „vor der Einwilligung" gekennzeichnet, sechs davon hat der Scanner einem Werkzeug zugeordnet, fünf Schriftdateien von Google Fonts und eine Skriptdatei von Cloudflare.
Das HAR zum selben Scan hat 44 Einträge, zwei mehr als die Timeline Zeilen. Einträge, die die Tabelle bewusst nicht führt, stehen im Bereich „Weitere Anfragen aus dem HAR". Zwölf der Einträge sind als vom Scanner blockiert markiert. Öffnet man die Datei ohne diese Markierung in Chrome, stehen dort zwölf Anfragen als fehlgeschlagen. Mit Markierung ist klar, dass die Seite sie nicht verursacht hat.
In Chrome nachprüfen
- Datei „HAR herunterladen" (oder die „.gz"-Variante entpacken).
- In Chrome die Entwicklertools öffnen und den Reiter „Netzwerk" wählen.
- Per Rechtsklick in die Liste oder über das Symbol mit dem Pfeil nach oben „HAR importieren" wählen.
- Die Anfrage suchen, um die es geht, und Header, Cookies und Zeitverlauf ansehen.
Die Markierungen von Complianty zeigt Chrome nicht an. Sie stehen in der Datei in einem eigenen Feld je Eintrag und lassen sich mit jedem Texteditor oder einem kurzen Skript auslesen. Für die Frage, ob eine Anfrage tatsächlich gestellt wurde, braucht es sie nicht. Die Adresse, der Status und der Zeitpunkt stehen im Standardformat und sind damit unabhängig vom Bericht prüfbar.
Warum der gesendete Inhalt nicht selbstverständlich ist
Playwright, das Werkzeug, mit dem der Scanner den Browser steuert, schreibt bei der Einstellung, keine Antwortinhalte zu speichern, auch den Inhalt von POST-Anfragen nicht mit. Es bleibt nur die Größe. Ein Mitschnitt, in dem die Beacons leer sind, wäre für die Frage, was ein Messwerkzeug übermittelt, wertlos. Der Scan liest den gesendeten Inhalt deshalb selbst aus und schreibt ihn in die Datei, gekürzt auf 16 KB je Anfrage und insgesamt 1 MB je Seite. Eine Kennzeichnung hält fest, ob er vollständig erfasst, gekürzt oder gar nicht lesbar war. Ein fehlender Inhalt belegt nie, dass nichts gesendet wurde.
Was ein HAR nicht belegt
- Keine Antwortinhalte. Die Datei hält fest, dass eine Antwort kam, mit Status, Typ und Größe. Was der Server zurückgeschickt hat, steht nicht darin.
- Die letzten Sekundenbruchteile können fehlen. Anfragen der letzten rund 0,2 Sekunden vor Scan-Ende stehen teils nicht mehr im HAR. Deshalb müssen Eintragszahl der Datei und Zeilenzahl der Timeline nicht übereinstimmen.
- Es ist die Sicht eines Scanner-Browsers. Das Profil ist frisch, ohne Konto, Warenkorb oder früheren Besuch. Ein Besucher mit anderem Verlauf kann anderes sehen.
- Die Markierungen sind unsere Einordnung. Phase, Werkzeug und Blockierung hat der Scanner nachträglich ergänzt. Ob eine Anfrage rechtlich einwilligungsbedürftig war, entscheidet kein Mitschnitt.
- Die Datei enthält Adressen und Werte. Wer sie an Dritte gibt, gibt diese mit. Ein Scanner-Browser trägt keine personenbezogenen Besucherdaten, die Adressen und Parameter der Website sind trotzdem darin.
Das HAR ersetzt keine rechtliche Bewertung. Es macht die technische Frage beantwortbar, ob eine Anfrage zu einem bestimmten Zeitpunkt gestellt wurde. Auf dieser Grundlage lässt sich die rechtliche Frage erst diskutieren. Wie ein Befund aus einem Scan entsteht und wo die Grenzen der Methode liegen, steht in der Dokumentation zum HAR-Download und im Artikel Warum ein roter Punkt als Nachweis nicht reicht.
Wann sich der Download für Agenturen lohnt
- Der Kunde bestreitet den Befund. Statt zu diskutieren, ob das Werkzeug recht hat, bekommt er die Aufzeichnung und kann sie selbst oder durch seinen Dienstleister öffnen.
- Der Dienstleister soll nachbessern. Mit Adresse, Zeitpunkt und Abstand zum Klick weiß der Betreuer des Banners, was er einstellen muss.
- Vorher und nachher. Wer nach einer Korrektur erneut scannt, hat zwei Mitschnitte und kann sie in der Timeline gegenüberstellen.
In Freigabe-Links für Mandanten, in Teaser-Ansichten und in der öffentlichen API gibt es kein HAR. Der Download ist für die Agentur gedacht, ein Mandant sieht ihn nicht ungefragt. Er steht Agentur-Nutzern in der Timeline zur Verfügung.
Häufige Fragen
Was ist eine HAR-Datei?
HAR steht für HTTP Archive. Es ist ein offenes Format, in dem ein Browser aufzeichnet, was beim Laden einer Seite über das Netz gegangen ist: jede Anfrage mit Adresse, Methode, Status, Headern, Cookies, Abfrageparametern und Zeitverlauf. Chrome, Firefox und Edge können HAR-Dateien erzeugen und öffnen.
Wo finde ich den HAR-Download in Complianty?
In der Request-Timeline eines Mandanten, neben dem PDF-Export. Der Download gehört zu der Seite, die gerade angezeigt wird. Beim tiefen Scan hat jede gemessene Unterseite ein eigenes HAR. Aufbewahrt werden die letzten fünf Scans je Website.
Wie öffne ich ein HAR in Chrome?
Entwicklertools öffnen, Reiter Netzwerk wählen und HAR importieren. Die Markierungen von Complianty (Phase, erkanntes Werkzeug, vom Scanner blockiert) zeigt Chrome nicht an, sie stehen aber in der Datei und lassen sich mit einem Texteditor lesen.
Warum stehen im HAR Anfragen als fehlgeschlagen, die die Website nicht verursacht hat?
Der Scanner lädt Bilder, Medien und Schriften ohne Tracking-Bezug nicht mit, um Zeit und Last zu sparen. In Chrome erscheinen diese Anfragen deshalb als fehlgeschlagen. Complianty markiert sie in der Datei als vom Scanner blockiert, damit sie nicht für Fehler der Website gehalten werden.
Enthält das HAR die Antworten der Server?
Nein. Die Datei enthält Status, Typ und Größe der Antwort, aber nicht ihren Inhalt. Bei POST-Anfragen steht der gesendete Inhalt in der Datei, gekürzt auf 16 KB je Anfrage und 1 MB je Seite, mit einer Kennzeichnung, ob er vollständig, gekürzt oder nicht lesbar war.


