
Öffne die Seite in einem frischen Browserprofil, lass das Cookie-Banner unberührt und lies im Netzwerk-Reiter der Entwicklertools ab, welche Drittanbieter schon Daten erhalten. Prüfe danach im Reiter "Application", was auf dem Gerät abgelegt wurde. Alle bis dahin gestarteten Aufrufe gehören zum Pre-Consent-Befund. Ob es sich um Tracking handelt und wie es einzuordnen ist, musst du einzeln prüfen. Die Grundprüfung der Startseite dauert etwa zehn Minuten. Schwieriger ist die Frage, ob dein Ergebnis stimmt, denn ein Test kann "sauber" melden, obwohl die Seite Tracker lädt.
Der Artikel beschreibt den Ablauf Schritt für Schritt und danach die Stellen, an denen wir in unseren Messungen gesehen haben, dass er in die Irre führt. Am Ende steht ein Protokoll, das du als Beleg ablegen kannst. Er richtet sich an Datenschutzbeauftragte, die Mandanten-Websites belegen müssen, und an Agenturen, die vor einem Go-live abnehmen.
Warum die Messung vor dem Klick zählt
Ein Cookie-Banner entscheidet nichts, solange die Seite schon vor der Auswahl lädt, was sie laden soll. Nach unserer Auswertung von 3,82 Millionen deutschen Websites (Stand August/September 2026) tracken 17,8 % vor der Einwilligung, das sind 678.800 Websites. Von den 1,63 Millionen Websites mit Cookie-Banner tracken 20,9 % trotzdem schon vorher, das sind 339.937. Beide Zahlen beruhen auf derselben strengen Definition: Gezählt wird nur Analyse- und Werbe-Tracking. Karten, Videos, Monitoring und Consent-Mode-Pings sind ausgeschlossen. Die Zahlen sind deshalb eine konservative Untergrenze. Wie die Websites ausgewählt, bereinigt und dedupliziert wurden, steht in der Methodik. Ein vorhandenes Banner sagt also wenig über den Zustand davor.
Rechtlich hängen zwei Fragen daran. § 25 TDDDG erfasst die Speicherung von Informationen im Endgerät und ebenso den Zugriff auf bereits gespeicherte Informationen. Die DSGVO greift, wenn personenbezogene Daten verarbeitet werden. Dazu können auch IP-Adressen gehören, die beim Abruf externer Dienste an deren Betreiber übermittelt werden. Deshalb misst die Anleitung beides getrennt: was übertragen wurde und was abgelegt wurde.
Die Anleitung in sieben Schritten
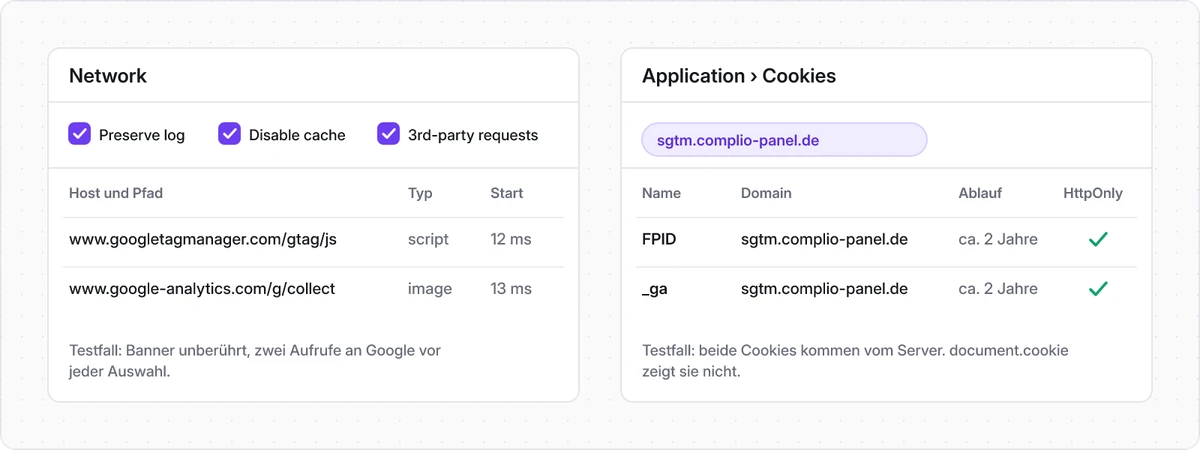
- Frisches Profil öffnen. Am reproduzierbarsten ist ein neues, leeres Browserprofil ohne installierte Erweiterungen. Ein Inkognito-Fenster ist die zweitbeste Wahl, weil Erweiterungen dort je nach Einstellung weiterlaufen können. Dein Alltagsprofil taugt nicht. Die Begründung steht unten bei Fehlerquelle 1.
- Entwicklertools öffnen, bevor die Seite lädt. Mit F12 den Reiter "Network" wählen, "Preserve log" und "Disable cache" einschalten. Der Cache ist wichtig, denn eine Ressource aus dem Zwischenspeicher löst nicht zwingend einen neuen Aufruf beim Drittanbieter aus und fehlt dann im Log. Die Einstellung wirkt nur, solange die Entwicklertools offen sind, und sie schaltet nicht jeden Zwischenspeicher ab. Ein Service Worker kann weiterhin Antworten ausliefern, im Reiter "Application" unter "Service workers" siehst du, ob die Seite einen registriert hat. Erst danach die Adresse aufrufen. Wer die Tools nach dem Laden öffnet, verpasst die ersten Aufrufe.
- Das Banner nicht anfassen. Prüfe, dass es sichtbar ist. Das ist ein wichtiges Indiz dafür, dass noch keine Auswahl erkannt wurde. Es ersetzt nicht die Prüfung des tatsächlichen Einwilligungsstatus. Warte mindestens zehn Sekunden. Tracker, die ein Tag-Manager nachlädt, erscheinen oft erst nach dem Ladevorgang.
- Drittanbieter-Aufrufe lesen. Unter "More filters" die Option "3rd-party requests" aktivieren. Jede Zeile an einen fremden Host ist ein Kandidat. Der Filter zeigt nur Drittanbieter-Aufrufe. Prüfe zusätzlich die Aufrufe an die eigene Domain, denn Tracking kann über eine eigene Subdomain oder einen serverseitigen Endpunkt laufen und erscheint dann nicht als Drittanbieter-Aufruf. Notiere Host, Pfad und Zeitpunkt. Bei bekannten Anbietern genügt der Host (zum Beispiel
google-analytics.com/g/collectoderconnect.facebook.net). Unbekannte Hosts gehören ins Protokoll, auch wenn du sie nicht zuordnen kannst. Bei einem tatsächlich ausgeführten externen Aufruf erhält der Zielserver grundsätzlich die IP-Adresse der Verbindung, gegebenenfalls die eines vorgeschalteten Proxys oder VPN-Dienstes. - Gerätespeicher lesen. Im Reiter "Application" unter "Cookies" und "Local Storage" nachsehen, was vor der Auswahl abgelegt wurde. Typische Treffer sind
_gaund_ga_<ID>bei Google Analytics oder_fbpbeim Meta Pixel. Notiere bei Cookies auch die Domain, denn bei Subdomains und eingebetteten Diensten entscheidet sie über die Zuordnung. Die Spalte "HttpOnly" zeigt dir Cookies, die ein Skript in der Seite nicht lesen kann (Fehlerquelle 4). Für eine vertiefte Prüfung gehören außerdem "Session Storage", "IndexedDB" und "Cache Storage" dazu. Nicht jeder Eintrag ist ein Tracking-Nachweis.
Das ist der sichtbare Teil der Prüfung nach § 25 TDDDG. Ein Eintrag belegt die Speicherung, aber nicht automatisch einen Zugriff auf bereits vorhandene Informationen, und er zeigt nicht, welche vorhandenen Informationen Skripte auslesen. Auch solche Zugriffe können unter § 25 TDDDG fallen. Für eine vollständige Untersuchung musst du deshalb zusätzlich die tatsächlichen Zugriffe und die übermittelten Request-Daten betrachten. - Log leeren, dann Banner bedienen. Klicke im Netzwerk-Reiter auf "Clear" und erst danach auf "Alle akzeptieren". Was jetzt zusätzlich lädt, gehört zur Phase nach der Einwilligung. Ob der Dienst korrekt gesteuert wird, lässt sich daraus allein noch nicht ableiten. Durch das Leeren landet kein Aufruf aus der Zeit davor im falschen Fenster.
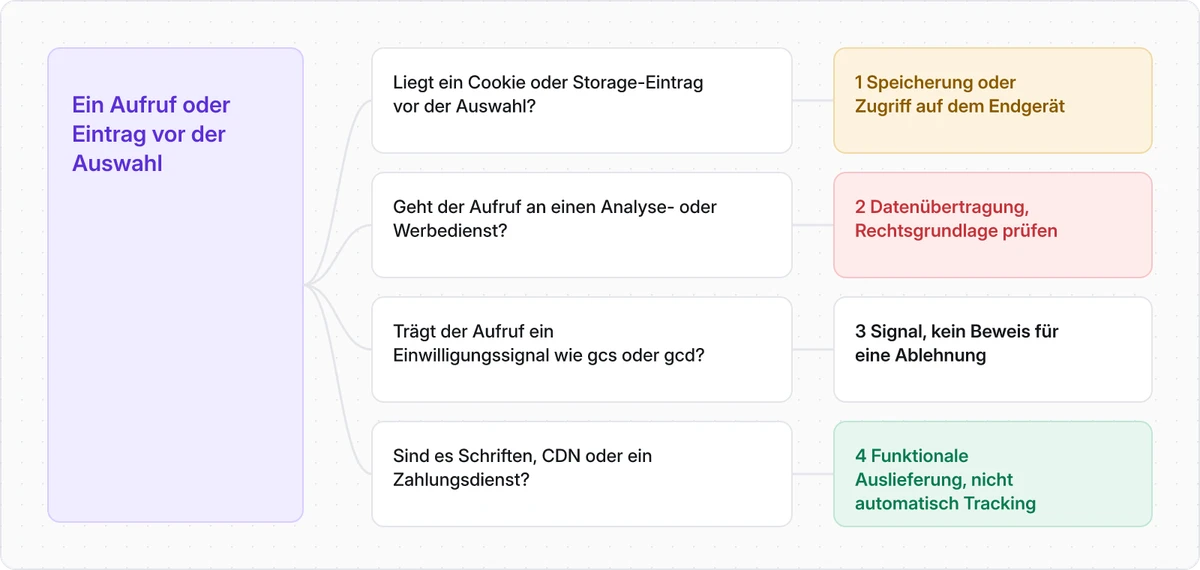
- Vergleichen und einordnen. Stelle die Liste vor dem Klick neben die Liste danach. Ordne jeden Treffer aus Schritt 4 und 5 ein. Die Tabelle ist eine Einordnungshilfe. Ein einzelner Aufruf kann in mehrere Kategorien fallen, ein
gcs=G100-Aufruf zum Beispiel ist zugleich Signal und Übertragung.
| Kategorie | Beispiel | Einordnung |
|---|---|---|
| Speicherung oder Zugriff auf dem Endgerät | _ga im Cookie-Speicher | Belegter Eintrag vor der Auswahl, der Kern der Prüfung nach § 25 TDDDG |
| Datenübertragung an Analyse- oder Werbedienste | Aufruf an google-analytics.com/g/collect | Die Übertragung steht fest, die Rechtsgrundlage ist zu prüfen. Ein Cookie muss dabei nicht im Spiel sein |
| Einwilligungs- und Steuersignale | Aufruf mit gcs=G100 | Meldet einen abgelehnten Speicherstatus, sagt aber nichts über eine aktive Ablehnung. Kann trotzdem eine Übertragung für cookielose Messung sein, siehe Fehlerquelle 3 |
| Funktionale Auslieferung | Schriften, CDN, Zahlungsdienst | Nicht automatisch Tracking. Die IP-Adresse kann trotzdem personenbezogen verarbeitet werden. Rechtsgrundlage, Verantwortlichkeit und gegebenenfalls Auftragsverarbeitung sind gesondert zu prüfen |
Sechs Stellen, an denen der Test täuscht
1. Dein Browser hat schon zugestimmt
Das Alltagsprofil trägt häufig eine frühere Einwilligung. Bei einer unserer Messungen im Juni 2026 kam das Banner im Alltagsprofil nicht zurück, obwohl wir alle Cookies, den lokalen Speicher und den Session-Speicher gelöscht und die Seite hart neu geladen hatten. Die Zustimmung lag offenbar an einer Stelle, die sich von der Seite aus nicht löschen ließ. Die Ursache haben wir nicht abschließend geklärt. Die erfassten Aufrufe zeigten damit den Zustand nach der Einwilligung. Deshalb gilt die Regel aus Schritt 3: Ohne sichtbares Banner zählt die Messung nicht, und mit sichtbarem Banner ist sie ein Indiz, kein Beweis. Auch ein Inkognito-Fenster garantiert keinen unbelasteten Zustand, etwa wenn eine Seite Besucher serverseitig wiedererkennt. Das sichtbare Banner bleibt das beste Indiz, das du ohne Zugriff auf den Server bekommst.
2. Der Tracker wartet auf eine Interaktion
Manche Optimierungs-Plugins schieben Skripte auf, bis ein Besucher etwas tut. Eine Seite, die du nur ansiehst, wirkt dann still. Für echte Besucher gibt es die Seite so nicht, denn die bewegen die Maus, scrollen und klicken. Dabei handelt es sich um drei verschiedene Auslöser, und nicht jeder Loader reagiert auf alle. Manche starten schon bei einer Mausbewegung oder beim Scrollen, andere erst bei einem echten Klick, Tastendruck oder einer Berührung. Mausbewegung und Scrollen allein reichen bei ihnen nicht.
Unser Scanner bewegt deshalb vor dem Umgang mit dem Banner die Maus, scrollt und klickt auf eine Stelle, die die Seite selbst als inaktiv ausweist. Findet sich keine solche Stelle, klickt er nicht. Ein blinder Klick könnte das Banner treffen und die Messung unbemerkt verfälschen.
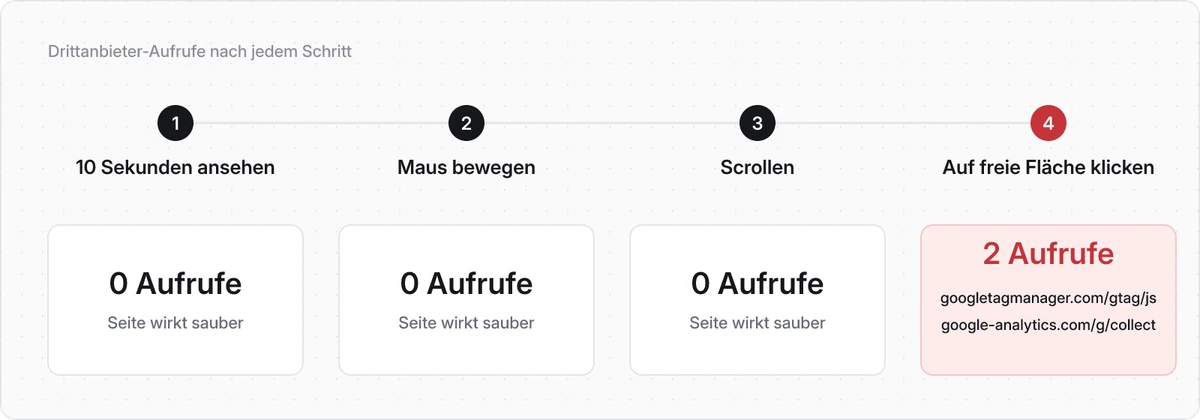
Von Hand gehst du am besten in Stufen vor. Nach den zehn Sekunden aus Schritt 3 die Maus bewegen und das Log lesen, dann scrollen und erneut lesen, dann auf eine freie Fläche klicken, die weder Banner noch Link ist, und ein drittes Mal lesen. Auf mobilen Seiten gehören zusätzlich eine Berührung und ein Tastendruck dazu, etwa die Tabulatortaste. So siehst du, welcher Auslöser den Tracker startet. Das gehört mit in das Protokoll.
3. Das Signal ist nicht das Verhalten
Google-Dienste hängen an ihre Aufrufe Parameter an, die den Einwilligungsstand melden. Nach Googles Dokumentation überträgt gcs die Werte für ad_storage und analytics_storage, und gcd kodiert ausführlichere Angaben zur Einwilligungsentscheidung. Google weist darauf hin, dass sich diese Felder ändern können. Die Codierung der einzelnen Zeichen ist nicht vollständig dokumentiert. In der Praxis werden die beiden letzten Zeichen von G1xy als Status für ad_storage und analytics_storage gelesen. G100 bedeutet demnach, dass beide Speicherzustände im Aufruf als "denied" übermittelt werden. Diese Lesart stammt von Einwilligungsanbietern und deckt sich mit unserer Auswertung, eine offizielle Spezifikation ist sie nicht.
G100 heißt nicht, dass der Besucher aktiv abgelehnt hat. Es kann auch der voreingestellte Zustand vor jeder Auswahl sein. Das Signal allein reicht deshalb nicht aus, um den tatsächlichen Verarbeitungszustand zu bestimmen, und es sagt nichts über den Einwilligungsstand der Website insgesamt.
Im erweiterten Consent Mode von Google können trotz verweigerter Einwilligung cookielose Pings an Google gehen. Welche Informationen sie tragen, hängt vom Aufruf und von der Implementierung ab. Google beschreibt unter anderem Zeitstempel, User-Agent, Referrer, Angaben zum Einwilligungsstatus und weitere technische Signale, und nennt sie als Grundlage für Messung und Modellierung. Was ein konkreter Aufruf überträgt, siehst du in diesem Aufruf, nicht in der allgemeinen Beschreibung. Im einfachen Modus (Basic Consent Mode) werden die Google-Tags blockiert, bis der Besucher eine Auswahl trifft. Stimmt er nicht zu, bleiben sie blockiert, und über diese Tags gehen nach Googles Angabe keine Daten an Google, auch kein Einwilligungsstatus. Erst bei Zustimmung werden sie geladen. Im erweiterten Modus (Advanced Consent Mode) sind die Tags bereits geladen und können bei "denied" cookielose Pings senden. Ein cookieloser Ping ist keine vollständige Unterbindung der Datenübertragung. Er kann weiterhin Informationen an Google übermitteln und für Mess- und Modellierungszwecke verwendet werden. Ob und auf welcher Rechtsgrundlage das zulässig ist, muss gesondert bewertet werden.
Dazu kommt ein zweiter Punkt. Das Signal ist eine Selbstauskunft des Anbieters. Liegt zur selben Zeit ein _ga-Cookie im Speicher, gilt die Messung und nicht die Auskunft. Wir werten einen gemessenen Cookie immer höher als ein Signal. Bis August 2026 prüfte unser Scanner nur das Signal und meldete GA4 mit gcs=G100 und gesetztem _ga als unauffällig. Das war ein Fehler, den wir korrigiert haben.
Das Gegenstück ist ein Consent Mode mit Standardwert "granted". In diesem Fall können Google-Tags schon vor einer Auswahl Cookies lesen oder setzen. Der Standardwert ist eine Konfiguration des Betreibers und keine Einwilligung des Besuchers.
Fehlt ein expliziter Standardwert, lässt sich daraus nicht schließen, dass im Aufruf keine Consent-Parameter auftauchen. Google dokumentiert, dass gcd an Google-Dienste gesendet wird, unabhängig davon, ob Consent Mode aktiviert ist. Auch das Vorhandensein dieses Parameters beweist deshalb für sich genommen keine korrekte Implementierung. Entscheidend bleibt das tatsächliche Verhalten der Tags und die Frage, welche Daten übertragen oder auf dem Gerät gespeichert werden. Wer Consent Mode pauschal als Entwarnung liest, liegt daneben.
4. Das Cookie kommt vom Server
Ein Skript im Browser sieht nur Cookies, die nicht als HttpOnly markiert sind. Setzt der Server ein Cookie in seiner Antwort, kann es ein clientseitiges Banner nicht zurückhalten. Wer in der Konsole document.cookie abfragt, sieht es nicht. Der Reiter "Application" zeigt es. Ein Beispiel aus unseren Messungen sind Seiten auf dem Baukasten Wix. Wir haben dort das Cookie svSession als HttpOnly-Cookie vor der Auswahl gesehen, auch mit dem eigenen Banner von Wix, mit einem Ablaufdatum von 399 Tagen. Wix führt es in der eigenen Cookie-Tabelle als notwendig mit der Laufzeit "session". Das passt nicht zu unserem Messwert. Wir lesen das Ablaufdatum aus dem Browser aus und unterscheiden dabei nicht, ob es aus Expires oder Max-Age stammt. Eine Erklärung haben wir nicht. Chrome begrenzt die Laufzeit von Cookies auf höchstens 400 Tage, ob das hier eine Rolle spielt, haben wir nicht geprüft. Festhalten kannst du nur, was du am Cookie siehst: Name, Ablaufdatum, HttpOnly und den Zeitpunkt, an dem es abgelegt wurde. Ob die Einstufung als notwendig trägt, ist eine Bewertung. HttpOnly begründet dabei keine rechtliche Ausnahme. Das Attribut verhindert nur den Zugriff per JavaScript und sagt nichts darüber, ob das Cookie nach § 25 TDDDG zulässig ist.
Dasselbe gilt für serverseitig eingebundenes Tracking oder Messungen, die über die eigene Domain laufen. Von außen sehen sie aus wie ein Aufruf der Website selbst. Hier hilft nur der Blick auf die Cookies und auf Spuren der geladenen Bibliothek. Bei uns erscheinen solche Fälle als Verdacht und nie automatisch als bestätigter Befund. Diese Vorsicht empfehlen wir auch für dein Protokoll.
5. Die Unterseiten sehen anders aus
Eine Unterseite erbt nichts von der Startseite. Karten im Kontaktbereich, Videos im Blog, ein Buchungsdienst auf der Terminseite laden eigene Dienste. Eine saubere Startseite sagt darüber nichts. Prüfe mindestens einen Vertreter je Seitentyp: Startseite, Kontakt, einen Beitrag, eine Formularseite und, wenn vorhanden, den Shop. Eingebettete Fenster legen ihre Einträge unter der Adresse des Anbieters ab, nicht unter deiner. Im Reiter "Application" erscheinen sie als eigener Ursprung.
6. Eine Messung ist eine Momentaufnahme
Was einmal nicht geladen hat, kann beim nächsten Besuch laden: bei A/B-Tests, in anderen Regionen, nach einer Änderung im Tag-Manager. Wiederhole die Prüfung nach jeder Änderung an Banner, Tag-Manager oder Plugins und vor jeder Abnahme. Eine einzelne Messung belegt einen Zustand zu einem Zeitpunkt, nicht die Dauer.
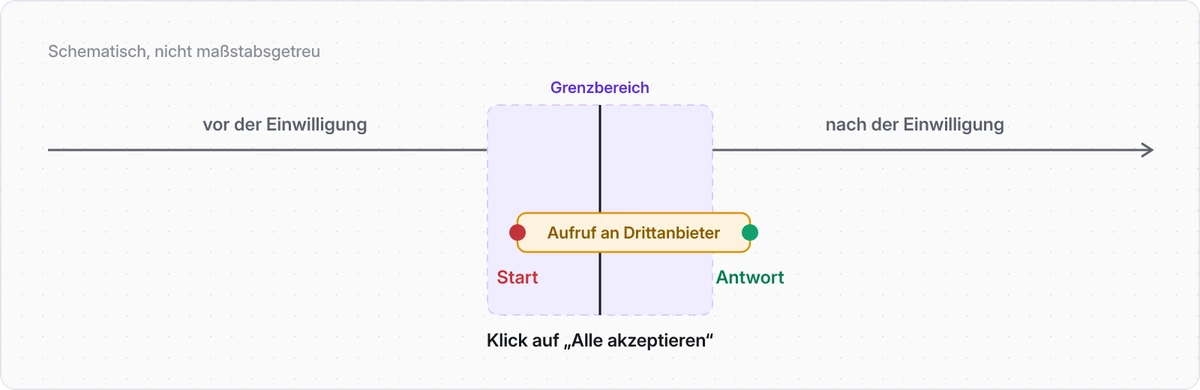
Ein eng verwandter Fall ist der Moment des Klicks. Ein Aufruf, der Millisekunden vor dem Klick abgeschickt wird, aber erst danach beantwortet wird, kann im falschen Fenster landen. Maßgeblich für die Zuordnung ist der Zeitpunkt, an dem der Aufruf gestartet wurde, nicht der, an dem die Antwort eintrifft. Unser Scanner ordnet die Phase beim Start des Aufrufs zu. In den Entwicklertools zeigt das Waterfall die Startzeit, die Spalte "Time" dagegen die Dauer bis zur letzten Antwort. Wir warten deshalb vor dem Klick, bis das Netz kurz ruhig ist. Google-Werbeaufrufe mit Einwilligungssignal, die innerhalb einer halben Sekunde um den Klick liegen, behandeln wir gesondert. Diese halbe Sekunde ist eine Festlegung unseres Scanners und keine technische Grenze. Von Hand erreichst du ein sauberes Ergebnis mit dem Leeren des Logs aus Schritt 6 und dem Blick auf die Startzeit der Aufrufe.
Das Protokoll, das als Beleg taugt
Ein Befund ohne Angaben zur Messung ist eine Behauptung. Halte bei jeder Prüfung fest:
| Feld | Inhalt |
|---|---|
| Adresse und Seitentyp | Genaue URL mit Pfad |
| Zeitpunkt | Datum und Uhrzeit mit Zeitzone |
| Browser und Profil | Version, Inkognito oder neues Profil |
| Banner sichtbar | Ja, mit Screenshot vor dem Klick |
| Wartezeit | Sekunden bis zur ersten Interaktion und bis zum Klick |
| Interaktionen | Mausbewegung, Scrollen, Klick, Tastendruck, Berührung, jeweils mit Zeitpunkt |
| Reaktion | Aufrufe, die nach der jeweiligen Interaktion neu gestartet wurden |
| Aufrufe vor dem Klick | Host und Pfad, Drittanbieter, Startzeit laut Waterfall |
| Einträge auf dem Gerät | Name, Domain, Ablaufdatum, HttpOnly, Herkunft |
| Einordnung | Kategorien aus Schritt 7, auch mehrere je Aufruf |
| Offene Punkte | Was nicht prüfbar war |
Das Protokoll gibt es als Vorlage: PDF zum Ausdrucken (eine A4-Seite je geprüfter Seite) oder CSV für die Tabellenkalkulation (eine Zeile je geprüfter Seite).
Ein HAR-Export kann Cookies, Kennungen, Authorization-Header, Parameter in Adressen und übermittelte Formulardaten enthalten. Die Entwicklertools bieten einen bereinigten Export ("Export HAR (sanitized)"), der nach Angabe von Chrome Cookie-, Set-Cookie- und Authorization-Header weglässt. URL-Parameter und gegebenenfalls übermittelte Request-Daten können trotzdem enthalten sein. Prüfe die Datei deshalb vor der Weitergabe. Die Cookies belegst du ohnehin mit dem Screenshot aus dem Reiter "Application". Wir speichern in unseren Belegen Adressen nur gekürzt und behalten von den Parametern nur die, die den Einwilligungsstand zeigen.
Das Protokoll hält die Beobachtung fest und enthält keine rechtliche Bewertung. Ob für einen Dienst eine Rechtsgrundlage bestand, entscheidet die verantwortliche Stelle, bei Mandanten also in der Regel du gemeinsam mit dem Mandanten. Der Artikel ist keine Rechtsberatung.
Wann der manuelle Weg reicht
Für eine Seite, einmal, mit Zeit für Schritt 1 bis 7: Der manuelle Weg genügt. Er stößt an Grenzen, wenn du viele Mandanten wiederholt prüfen musst, wenn Unterseiten dazukommen oder wenn du den Befund für Dritte belegen sollst. Dann hilft ein Scan, der dieselbe Messung automatisch fährt: frischer Browserkontext, Phase vor und nach dem Klick, Zuordnung der Aufrufe zu Diensten. Der kostenlose Scan zeigt das an einer Seite ohne Konto. Wie er misst und was er nicht leistet, steht in der Produktdokumentation. Die Sicht für Agenturen mit vielen Mandanten beschreibt der Leitfaden zu Tracking vor Cookie-Consent.
Häufige Fragen
Wie lange dauert die Prüfung einer Seite?
Zehn Minuten für die Startseite mit Protokoll. Mit Unterseiten und Wiederholung entsprechend mehr.
Reicht ein Inkognito-Fenster?
Ein Inkognito-Fenster beginnt ohne gespeicherte Einwilligung und ist brauchbar. Reproduzierbarer ist ein neues Profil ohne Erweiterungen. Auch dann gilt: Das Banner muss sichtbar sein, bevor du etwas tust, denn eine serverseitige Wiedererkennung kann auch ein frisches Fenster nicht ausschließen.
Ist jeder Aufruf vor dem Klick ein Befund?
Nein. Schriften, Auslieferungsnetze und Zahlungsdienste gehören oft zur Funktion der Seite, und Einwilligungssignale melden nur den Stand. Entscheidend sind Einträge auf dem Gerät und Übertragungen an Analyse- oder Werbedienste. Die Einordnung folgt den Kategorien oben.
Was ist mit dem Google Tag Assistant?
Er zeigt die Sicht des Containers: welche Tags feuern und wie der Einwilligungsstand dazu steht. Das hilft bei der Fehlersuche. Skripte, die außerhalb des Containers eingebunden sind, sieht man nur im Netzwerk-Reiter, und Cookies nur im Reiter "Application".
Ab wann ist ein Cookie vor der Einwilligung rechtswidrig?
Die Ausnahmen des § 25 Abs. 2 TDDDG sind eng. Sie gelten, wenn der alleinige Zweck die Übertragung einer Nachricht über ein öffentliches Telekommunikationsnetz ist, oder wenn Speicherung oder Zugriff unbedingt erforderlich sind, damit der Anbieter einen vom Nutzer ausdrücklich gewünschten digitalen Dienst zur Verfügung stellen kann. Analyse- und Werbe-Cookies erfüllen diese Voraussetzungen in der Regel nicht. Die konkrete Einordnung hängt vom Zweck und der tatsächlichen Funktion ab und liegt bei der verantwortlichen Stelle.


